Lass uns zusammen starten
Von der Idee zur Umsetzung – gemeinsam, effizient, individuell.
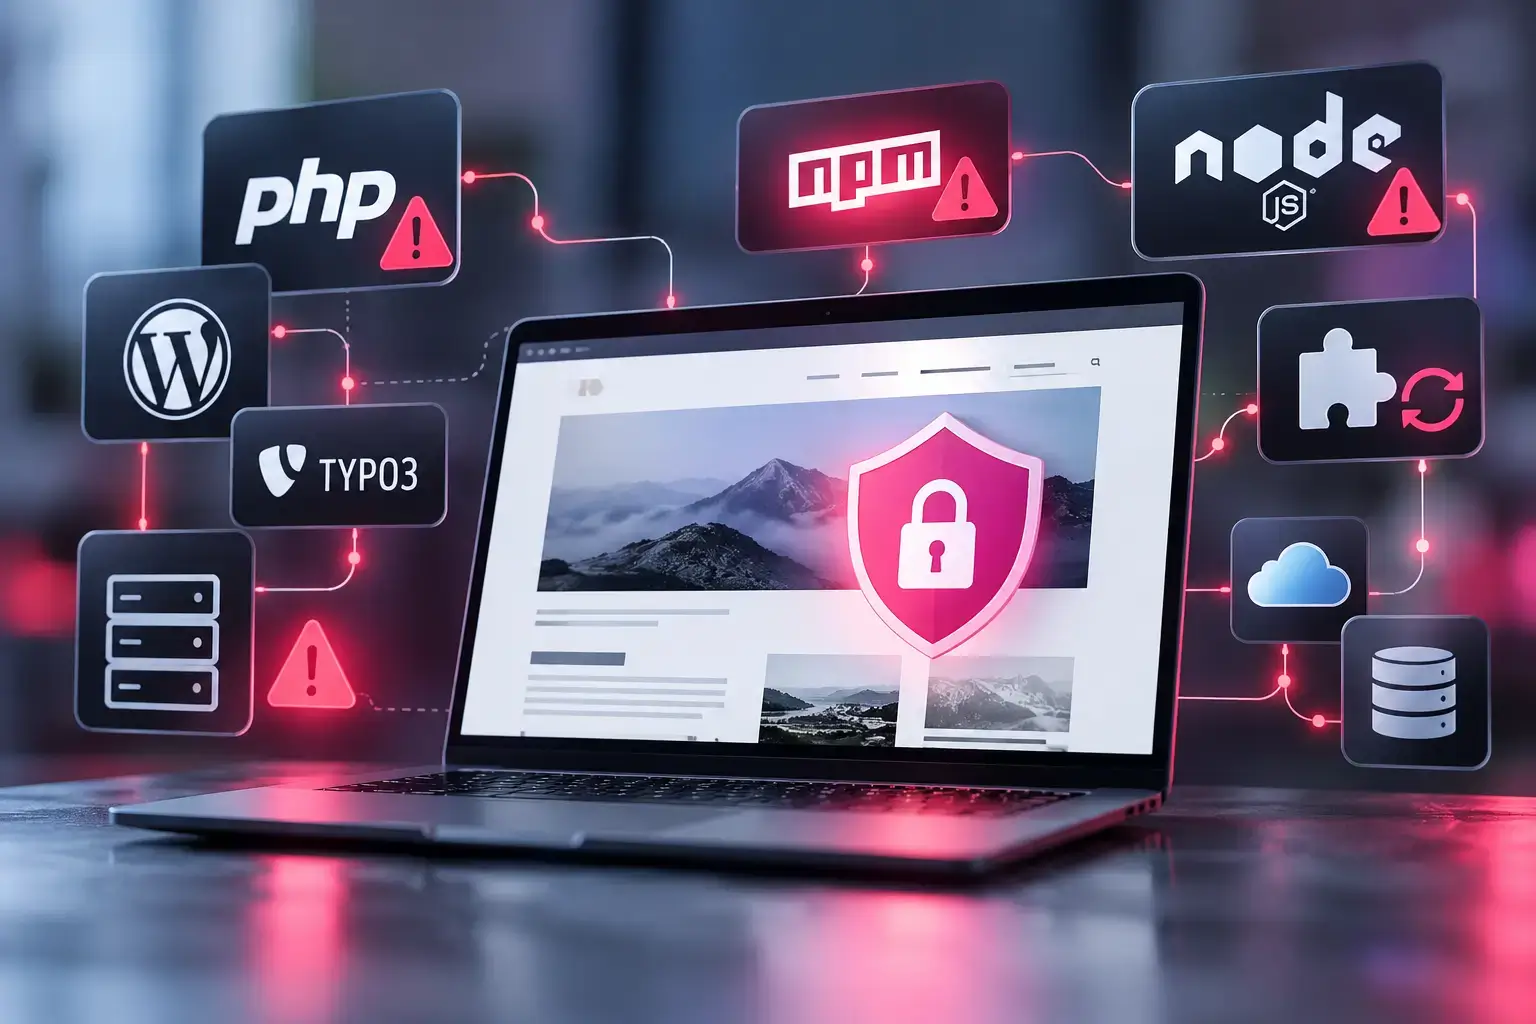
Eine aktuelle Website ist nicht automatisch eine sichere Website. Die jüngsten PHP-Sicherheitslücken und Angriffe auf npm-Pakete zeigen, wie viele Risiken in der Software-Lieferkette lauern. Selbst geschlossene Sicherheitslücken bedeuten keine vollständige Entwarnung und regelmäßige Updates allein reicht nicht aus.
Die Sicherheit einer Website hängt von zahlreichen Systemen und Softwarekomponenten ab. Die aktuellen PHP-Sicherheitslücken und Angriffe auf npm-Pakete zeigen, warum laufende Updates unverzichtbar sind, aber zusätzliche Sicherheitsprüfungen nicht ersetzen.
Im Oktober 2026 sorgten kritische Sicherheitslücken in PHP für Aufsehen. PHP ist eine Programmiersprache, auf der unter anderem WordPress, TYPO3 und zahlreiche andere Websites basieren.
Die Schwachstellen ermöglichten unter bestimmten Voraussetzungen schwerwiegende Angriffe auf betroffene Server. Hostinganbieter mussten entsprechend reagieren und ihre Systeme absichern.
Das Besondere: Die Sicherheitslücken befanden sich nicht in den Websites selbst, sondern in einer technischen Grundlage, die Millionen Websites verwenden.
Eine Website konnte also sämtliche WordPress-Updates installiert haben und trotzdem gefährdet sein.
Wenn ein Hostinganbieter bestätigt, dass seine Server abgesichert wurden und keine Auffälligkeiten festgestellt werden konnten, ist das zunächst eine gute Nachricht.
Allerdings gibt es einen entscheidenden Unterschied: Der Hoster sichert seine Serverumgebung ab. Er untersucht damit nicht automatisch auch jede einzelne Website seiner Kunden.
Denn zwischen der möglichen Ausnutzung einer Sicherheitslücke und ihrer Schließung kann ein Zeitfenster liegen, in dem Angreifer Schadcode einschleusen oder Dateien verändern können.
Wie lange dieses Zeitfenster besteht, hängt von der jeweiligen Schwachstelle und der betroffenen Serverkonfiguration ab.
Wird die Sicherheitslücke anschließend geschlossen, verschwinden mögliche Manipulationen nicht automatisch.
Das ist vergleichbar mit einem defekten Türschloss: Wird es ausgetauscht, ist die Tür wieder gesichert. Ob währenddessen jemand eingedrungen ist und etwas verändert hat, weiß man dadurch aber nicht.
Deshalb sind die Absicherung der Serverumgebung und die Sicherheitsprüfung einer Website zwei unterschiedliche Aufgaben.
Moderne Websites bestehen aus zahlreichen Softwarekomponenten. Neben dem Content-Management-System gehören dazu Erweiterungen, Datenbanken, Serverprogramme und viele weitere Bausteine.
Ein besonderes Risiko entsteht durch die sogenannte Software-Lieferkette.
Softwareentwickler verwenden häufig fertige Programmbausteine, statt jede Funktion selbst zu entwickeln. Eine der größten Sammlungen solcher Bausteine ist npm. Die Pakete werden unter anderem mithilfe von Node.js, einer technischen Umgebung für JavaScript, bei der Softwareentwicklung eingesetzt.
Auch Hersteller von WordPress-Plugins nutzen solche Komponenten.
Das Problem: Angreifer können versuchen, diese Pakete zu manipulieren. Übernimmt beispielsweise jemand das Konto eines Paketentwicklers, kann er eine mit Schadcode versehene Version veröffentlichen.
Verwendet ein Plugin-Hersteller diese Version, kann der Schadcode unter bestimmten Umständen in ein reguläres Plugin-Update gelangen – und damit auf die Websites seiner Kunden.
Die Website kann also über ein vermeintlich vertrauenswürdiges Update angegriffen werden, ohne dass der Angreifer zuvor direkten Zugriff auf die Website hatte.
Wie real solche Gefahren sind, zeigten die Angriffe auf npm-Pakete im August 2026. Sicherheitsforscher berichteten von mehr als 400 kompromittierten Paketen. Eingeschleuste Schadsoftware konnte Zugangsdaten stehlen und weitere Pakete manipulieren.
Das bedeutet nicht, dass automatisch auch Websites infiziert wurden. Es zeigt jedoch, wie weit sich Angriffe über miteinander verbundene Softwarekomponenten ausbreiten können.
Software wird komplexer, und immer mehr Komponenten sind miteinander verknüpft. Gleichzeitig werden Sicherheitslücken systematischer und schneller entdeckt.
Auch künstliche Intelligenz verändert die Situation. Sie hilft Sicherheitsforschern, Schwachstellen aufzuspüren, kann aber ebenso von Angreifern zur Analyse und Automatisierung genutzt werden.
Dabei werden viele Websites gar nicht gezielt angegriffen. Automatisierte Programme durchsuchen das Internet ständig nach bekannten Schwachstellen – unabhängig davon, ob es sich um eine große Unternehmenswebsite oder die Seite eines kleinen Vereins handelt.
Dass mehr Sicherheitslücken bekannt werden, bedeutet nicht zwangsläufig, dass Software schlechter geworden ist. Die Möglichkeiten, Schwachstellen zu finden und auszunutzen, haben sich jedoch erheblich weiterentwickelt.
Regelmäßige Sicherheitsupdates bleiben unverzichtbar. Sie schließen bekannte Schwachstellen und verhindern viele Angriffe.
Allerdings können sie weder unbekannte Sicherheitslücken beseitigen noch automatisch Schadcode entfernen, der möglicherweise bereits eingeschleust wurde.
Deshalb gehören zu einer angemessenen Website-Sicherheit mehrere Maßnahmen: zeitnahe Updates, die Überwachung relevanter Sicherheitsmeldungen, die Absicherung von Zugängen, zuverlässige Backups und regelmäßige Sicherheitsprüfungen.
Dabei erfüllen laufende Website-Wartung und Sicherheitsprüfungen unterschiedliche Aufgaben.
Die Wartung sorgt dafür, dass Software aktuell bleibt und bekannte Schwachstellen geschlossen werden. Eine Sicherheitsprüfung untersucht zusätzlich, ob Hinweise auf Manipulationen, Schadcode oder andere Sicherheitsprobleme bestehen.
Eine Website kann professionell entwickelt, regelmäßig gewartet und vollständig aktualisiert sein – und trotzdem Sicherheitsrisiken aufweisen.
Denn ihre Sicherheit hängt nicht nur vom Websitebetreiber oder Webentwickler ab, sondern ebenso vom Hostinganbieter, den Softwareherstellern und zahlreichen weiteren Komponenten.
Keine einzelne Maßnahme kann sämtliche Risiken ausschließen.
Entscheidend ist deshalb nicht das Versprechen vollständiger Sicherheit, sondern ein kontinuierlicher Umgang mit möglichen Gefahren: Schwachstellen frühzeitig erkennen, schnell reagieren und mögliche Angriffe sowie deren Folgen begrenzen.
Website-Sicherheit ist keine einmalige Aufgabe. Sie endet weder mit einem erfolgreich installierten Update noch mit der Entwarnung des Hostinganbieters.